


Diese Seite gilt für Apigee und Apigee Hybrid.
Apigee Edge-Dokumentation aufrufen

Auf dieser Seite werden die Funktionen und Features von Erweiterte API-Sicherheit beschrieben, wenn sie in Ihrer Apigee-Instanz aktiviert sind.
Das folgende Diagramm veranschaulicht die Funktionsweise von Erweiterte API-Sicherheit.
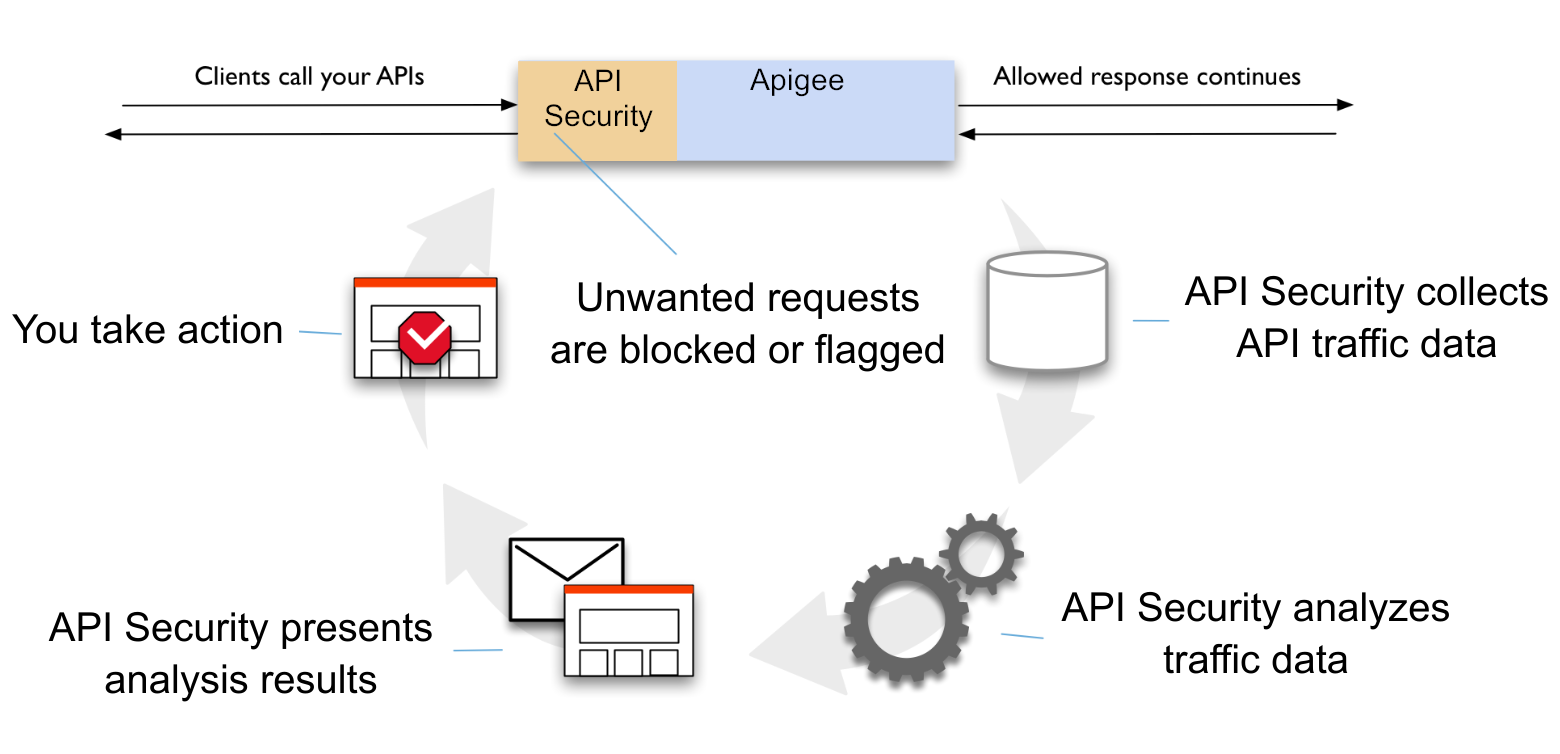
Erweiterte API-Sicherheit überwacht Ihre APIs kontinuierlich, um sie vor Sicherheitsbedrohungen zu schützen, einschließlich Angriffen durch schädliche Clients und Missbrauch. Erweiterte API-Sicherheit analysiert Ihren API-Traffic, um verdächtige API-Anfragen zu identifizieren. Außerdem bietet die Funktion Tools zum Blockieren oder Markieren dieser Anfragen, falls Sie dies wünschen. Darüber hinaus werden Ihre API-Konfigurationen ausgewertet, um sicherzustellen, dass sie den Sicherheitsstandards entsprechen. Bei Bedarf erhalten Sie Empfehlungen zur Verbesserung.
Erweiterte API-Sicherheit verwendet den folgenden Prozess, um Ihre APIs zu schützen:
- Erweiterte API-Sicherheit erfasst Daten für aktuellen Traffic, der über Ihre APIs geleitet wird.
- Advanced API Security analysiert die Daten, um ungewöhnliche Trafficmuster zu erkennen, die auf eine Bedrohung für Ihre APIs hinweisen.
- Advanced API Security stellt die Ergebnisse der Analyse auf den folgenden Seiten in der Apigee-Benutzeroberfläche dar:
- Nachdem Sie die Analyse überprüft haben, können Sie Anfragen von bestimmten IP-Adressen über die Seite Sicherheitsaktionen blockieren oder kennzeichnen. Sie können auch Sicherheitswarnungen erstellen, die Sie über Ereignisse im Zusammenhang mit Erweiterte API-Sicherheit informieren.
Die erweiterte API-Sicherheit unterstützt keine APIs, die unter Apigee Adapter for Envoy ausgeführt werden.
Erweiterte API-Sicherheit verwenden
Erweiterte API-Sicherheit ist als kostenpflichtiges Add-on für die folgenden Organisationstypen verfügbar:
- Apigee-Organisationen mit Abo- und „Pay as you go“-Tarif
- Apigee Hybrid-Organisationen
- Apigee-Organisationen, für die der Datenstandort aktiviert ist. Informationen zur Verwendung mit DRZ-fähigen Hybridorganisationen finden Sie unter Datenstandort und Apigee Hybrid.
Wenn Sie die erweiterte API-Sicherheit verwenden möchten, müssen Sie sie zuerst aktivieren, wie in den folgenden Abschnitten beschrieben:
- Erweiterte API-Sicherheit für „Pay-as-you-go“-Organisationen verwalten
- Erweiterte API-Sicherheit für Abo-Organisationen verwalten
Sie können die erweiterte API-Sicherheit in jeder Testorganisation kostenlos testen. Weitere Informationen erhalten Sie von Apigee Sales.
Funktionen von Erweiterte API-Sicherheit
In den folgenden Abschnitten werden die Funktionen von Erweiterte API-Sicherheit kurz beschrieben.
Missbrauchserkennung
Mithilfe der Missbrauchserkennung können Sie Sicherheitsvorfälle in Verbindung mit Ihren APIs sehen. Ein Sicherheitsvorfall ist eine Gruppe erkannter Sicherheitsereignisse, die miteinander zusammenhängen. Erweiterte API-Sicherheit verwendet Erkennungsregeln, die auf den Algorithmen des maschinellen Lernens von Google basieren, um Muster zu identifizieren, die Anzeichen für bösartige Aktivitäten sind, einschließlich API-Scraping und Anomalien. Sie können dann mithilfe von Sicherheitsmaßnahmen Maßnahmen ergreifen, um diese Bedrohungen abzuwehren.
Sicherheitsberichte
Sicherheitsberichte bieten Ihnen eine detaillierte Analyse der Sicherheitsbedrohungen für Ihre APIs. Sie können beispielsweise Berichte für die Anzahl schädlicher Anfragen nach verschiedenen Dimensionen erstellen, z. B. dem Land der Herkunft der Anfrage. Sie können diese Berichte auf der Apigee-Benutzeroberfläche oder über die API anzeigen lassen.
Risikobewertung
Mit der Risikobewertung können Sie APIs ermitteln, die nicht den Sicherheitsstandards entsprechen. Die Risikobewertung wertet Ihre API-Konfigurationen regelmäßig aus und berechnet Punktzahlen, um ihr Sicherheitsniveau zu bewerten. Wenn eine niedrige Punktzahl auf ein Konfigurationsproblem hinweist, gibt Erweiterte API-Sicherheit Empfehlungen zur Behebung des Problems.
Sicherheitsaktionen
Mit Sicherheitsaktionen können Sie definieren, wie Apigee erkannten Traffic auf der Grundlage von Informationen auf der Seite zur Missbrauchserkennung verarbeitet. Sie können beispielsweise eine Sicherheitsaktion erstellen, um Anfragen von einer IP-Adresse abzulehnen, die als Missbrauchsquelle identifiziert wurde.
Sicherheitswarnungen
Sie können Sicherheitswarnungen konfigurieren, um Benachrichtigungen zu erhalten, wenn Erweiterte API-Sicherheit Ereignisse in Bezug auf Erweiterte API-Sicherheit erkennt, z. B. Änderungen an Ihren Sicherheitspunktzahlen oder Sicherheitsvorfällen.
Datenverschleierung mit der erweiterten API-Sicherheit
Erweiterte API-Sicherheit arbeitet mit Daten, die verschleiert werden, um sensible Daten durch einen Hashwert zu ersetzen. Informationen zur Datenverschleierung finden Sie unter Nutzerdaten für Apigee API Analytics verschleiern.
Wenn die Verschleierung konfiguriert ist, werden Erweiterte API-Sicherheit-Prüfungen wie in Missbrauchserkennung und Sicherheitsaktionen vor der Verschleierung angewendet. So ist es beispielsweise möglich, Missbrauch von einer bestimmten IP-Adresse zu erkennen, auch wenn die IP-Adresse verschleiert ist. Verschleierte Werte wie die Client-IP-Adresse sind für Nutzer in den Benutzeroberflächen oder APIs für Erweiterte API-Sicherheit nicht im Klartext (unverschlüsselt) sichtbar. Die gehashten Werte werden angezeigt.
In einigen Fällen benötigen Sie einen nicht verschleierten Datenwert, um ihn mit Erweiterte API-Sicherheit zu verwenden. Möglicherweise benötigen Sie beispielsweise eine Client-IP-Adresse, um eine Sicherheitsaktion zu konfigurieren. Wenn der Wert bereits verschleiert ist, können Sie die IP-Adresse im Klartext nicht abrufen. Die Verwendung des verschleierten (gehashten) Werts in der Konfiguration der Sicherheitsaktion funktioniert nicht, da bei der Datenverschleierung ein Einweg-Hash verwendet wird und Erweiterte API-Sicherheit den gehashten Wert nicht wieder in den Klartextwert umwandeln kann.