


Você pode usar as práticas recomendadas e diretrizes de segurança do Google Cloud para descobrir e implementar recursos de segurança para suas cargas de trabalho e serviços de suporte no Google Cloud.
As práticas recomendadas de segurança são um guia complementar do Google para as práticas regulatórias e de segurança atuais em setores como o de serviços financeiros. As Google Cloud práticas recomendadas e diretrizes se concentram em controles básicos de segurança de carga de trabalho.
Essas práticas recomendadas de segurança têm como objetivo ajudar os diretores de segurança da informação (CISO), profissionais de segurança e agentes de risco e conformidade a adotar e implantar cargas de trabalho no Google Cloud, com foco em segurança e conformidade. Alinhamos nossas recomendações aos requisitos dos frameworks do Instituto Nacional de Padrões e Tecnologia (NIST) 800-53 e do Cyber Risk Institute (CRI).
Essas práticas recomendadas também apoiam o modelo de destino compartilhado, em que nos esforçamos para colaborar com setores e criar uma infraestrutura em nuvem mais segura e resiliente para várias cargas de trabalho. O modelo de destino compartilhado inclui implantação, operações e transferência de risco. Portanto, essas recomendações se concentram na implantação e nas operações de carga de trabalho, principalmente em relação à compliance.
Entendemos que implementar compliance e segurança não é um exercício simples. Se precisar de mais ajuda, entre em contato com a Google Cloud Segurança.
Estrutura para práticas recomendadas de segurança
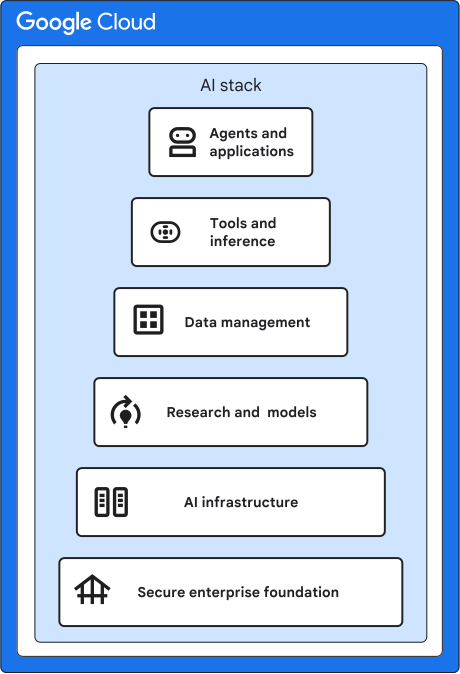
As práticas recomendadas de segurança são estruturadas como controles que você pode revisar e implementar. Cada controle foi projetado para abordar um nível diferente da pilha de IA. Estes são os níveis:
- Base empresarial segura:camada principal para autenticação, gerenciamento de acesso, organização, rede, gerenciamento de chaves e de secrets, geração de registros, monitoramento, alertas, análise de segurança e operações de agentes.
- Infraestrutura de IA:camada para contêineres, computação e TPUs.
- Pesquisa e modelos:camada para desenvolvimento de modelos e proteção ativa de modelos.
- Gerenciamento e contexto de dados:camada para data warehouses, armazenamento, bancos de dados e gerenciamento de dados sensíveis.
- Ferramentas e plataforma de inferência:camada para a Gemini Enterprise Agent Platform, incluindo Model Garden, criadores de modelos e criadores de agentes.
- Agentes e aplicativos:camada para o Gemini Enterprise, o Google Workspace, aplicativos de IA e outros controles de software.
O diagrama a seguir mostra como esses níveis se sobrepõem.
Os controles são estruturados da seguinte forma:
Papéis recomendados do Identity and Access Management (IAM): recomendações de papéis do IAM para atribuir a grupos de usuários na sua organização.
Controles de base empresarial segura:essas práticas recomendadas permitem criar uma base segura para cargas de trabalho no Google Cloud.
Controles de infraestrutura:essas práticas recomendadas permitem aplicar controles de segurança a computação, contêineres e aceleradores.
Controles de gerenciamento de dados:essas práticas recomendadas permitem aplicar controles de segurança a data warehouses e armazenamento de dados.
Ferramentas e controles de inferência: Essas práticas recomendadas permitem aplicar controles de segurança aos componentes da Gemini Enterprise Agent Platform.
Controles de agentes e aplicativos:essas práticas recomendadas permitem aplicar controles de segurança a aplicativos que usam IA generativa.
Cada recomendação é auditável e garante que um plano básico de controles de segurança seja atendido.
Controlar níveis de implementação
Os níveis de implementação de controle são Obrigatório, Recomendado ou Opcional. Os níveis ajudam a identificar atividades importantes que recomendamos muito que você faça, atividades que aconselhamos que você considere e atividades que você pode considerar com base nos seus requisitos e metas específicos.
A tabela a seguir descreve esses níveis.
| Nível de implementação | Descrição |
|---|---|
Obrigatório |
Implemente estas diretrizes no seu ambiente Google Cloud . |
Recomendado |
Implemente essas diretrizes com base em casos de uso específicos. Por exemplo, uma prática recomendada pode ser monitorar dados sensíveis em cargas de trabalho de IA generativa se o ambiente incluir esse tipo de dado. |
Opcional |
Considere outras diretrizes com base no seu caso de uso e apetite por risco. |