


您可以運用 Google Cloud 安全性最佳做法和指南,為Google Cloud上的工作負載和支援服務發掘及導入安全性功能。
這份安全防護最佳做法指南由 Google 製作,旨在補充現有的法規和安全防護做法,適用於金融服務等產業。 Google Cloud 最佳做法和指南著重於基礎工作負載安全控管措施。
這些安全性最佳做法旨在協助資訊安全長 (CISO)、安全從業人員,以及風險和法規遵循長,在 Google Cloud中採用及部署工作負載,同時著重於安全、保障和法規遵循。我們的建議符合美國國家標準暨技術研究院 (NIST) 800-53 和 Cyber Risk Institute (CRI) 架構的要求。
這些最佳做法也支援命運共同體模式,我們致力於與各產業合作,為各種工作負載建構更安全且具備復原能力的雲端基礎架構。命運共同體模式包括部署、營運和風險轉移。因此,這些建議著重於工作負載部署和作業,特別是與法規遵循相關的作業。
我們瞭解落實法規遵循和安全措施並非易事,如需其他協助,請與安全性團隊聯絡 Google Cloud。
安全防護最佳做法的結構
安全防護最佳做法會以控管措施的形式呈現,方便您查看及實作。每項控制項的設計目的,都是為了處理不同層級的 AI 堆疊。這些等級如下:
- 安全企業基礎:核心層,用於驗證、存取管理、機構、網路、金鑰管理、密鑰管理、記錄、監控、快訊、安全分析和代理作業。
- AI 基礎架構:容器、運算和 TPU 的層。
- 研究與模型:模型開發層,以及主動模型保護機制。
- 資料管理和環境:資料倉儲、儲存空間、資料庫和機密資料管理層。
- 工具和推論平台:Gemini Enterprise Agent Platform 的層級,包括模型花園、模型建構工具和代理建構工具。
- 代理程式和應用程式:Gemini Enterprise、Google Workspace、AI 應用程式和其他軟體控制項的層級。
下圖顯示這些層級的堆疊方式。
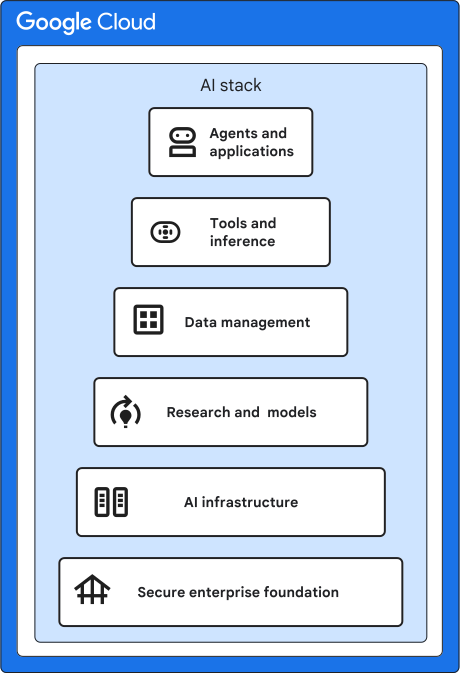
控制項結構如下:
建議使用的 Identity and Access Management (IAM) 角色: 建議為貴機構中的使用者群組指派哪些 IAM 角色。
安全企業基礎控制項: 這些最佳做法可讓您在Google Cloud中為工作負載建立安全基礎。
基礎架構控制項: 這些最佳做法可讓您將安全控制項套用至運算、容器和加速器。
資料管理控制項: 這些最佳做法可讓您對資料倉儲和資料儲存空間套用安全控制項。
工具和推論控制項: 這些最佳做法可讓您對 Gemini Enterprise Agent Platform 元件套用安全控管措施。
代理程式和應用程式控制項: 這些最佳做法可讓您對使用生成式 AI 的應用程式套用安全控管措施。
每項建議都可供稽核,確保符合安全控管基準。
控管導入層級
控管措施的導入層級分為「必要」、「建議」或「選用」。這些等級可協助您找出我們極力建議執行的重要活動、極力建議考慮的活動,以及可根據特定需求和目標考慮的活動。
下表說明這些層級。
| 導入層級 | 說明 |
|---|---|
必填 |
請為 Google Cloud 環境導入這些規範。 |
建議 |
請根據特定用途實作這些規範。舉例來說,如果您的環境包含機密資料,建議的最佳做法可能是監控生成式 AI 工作負載中的機密資料。 |
選用 |
請根據您的用途和風險承受度,考慮其他準則。 |